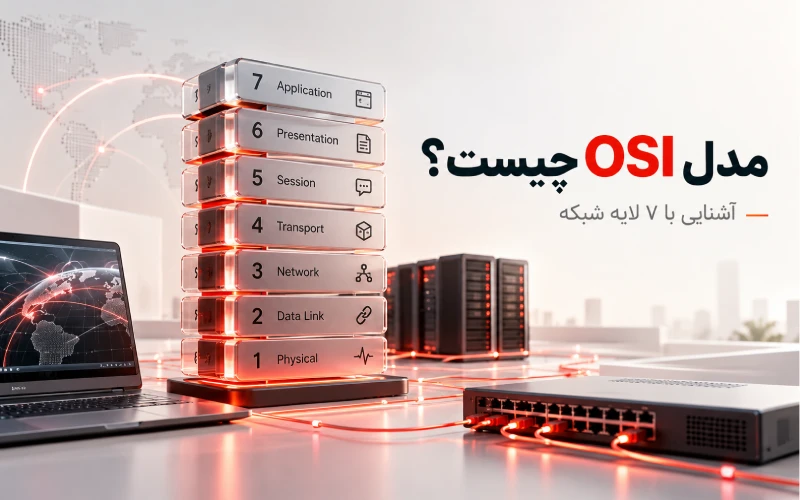
مدل OSI یک چارچوب هفتلایه برای درک نحوه انتقال دادهها و ارتباط دستگاهها در شبکههای کامپیوتری است. هر لایه از مدل OSI وظیفه مشخصی دارد؛ از انتقال سیگنالها و مسیریابی اطلاعات گرفته تا مدیریت ارتباط برنامهها.
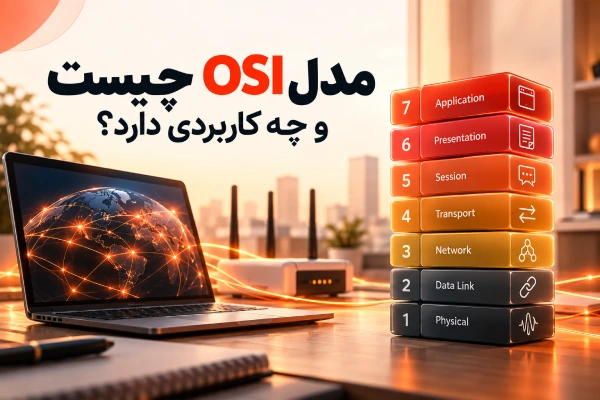
مدل OSI یک چارچوب هفتلایه برای درک نحوه انتقال دادهها و ارتباط دستگاهها در شبکههای کامپیوتری است. هر لایه از مدل OSI وظیفه مشخصی دارد؛ از انتقال سیگنالها و مسیریابی اطلاعات گرفته تا مدیریت ارتباط برنامهها.
مدل OSI چیست؟ مدل OSI یک چارچوب مفهومی هفتلایه برای توضیح نحوه ارتباط دستگاهها در شبکههای کامپیوتری است. این مدل نشان میدهد اطلاعات چگونه از یک کامپیوتر ارسال میشوند، از شبکه عبور میکنند و به دستگاه مقصد میرسند. هر لایه وظیفه مشخصی دارد؛ از انتقال سیگنالها تا مدیریت ارتباط برنامهها. در این مقاله با وظایف هر هفت لایه، تفاوت OSI و TCP/IP و کاربرد عملی آن در عیبیابی اینترنت آشنا میشوید.
| موضوع | توضیحات |
|---|---|
| نام کامل | Open Systems Interconnection |
| معنی فارسی | اتصال سیستمهای باز |
| سازمان توسعهدهنده | ISO |
| تعداد لایهها | ۷ لایه |
| اولین لایه | Physical (فیزیکی) |
| آخرین لایه | Application (کاربرد) |
| هدف اصلی | استانداردسازی مفهومی ارتباطات شبکه |
| کاربرد | آموزش، طراحی، امنیت و عیبیابی شبکه |
| تفاوت با TCP/IP | OSI هفتلایه و TCP/IP معمولاً چهارلایه است |
برای درک اینکه مدل OSI چیست؟ ابتدا باید بدانیم ارتباط بین دو دستگاه تنها به اتصال کابل یا وایفای محدود نمیشود. هنگام باز کردن یک وبسایت، مجموعهای از عملیات شامل آدرسدهی، انتقال بستهها، مدیریت ارتباط و پردازش اطلاعات انجام میشود.
مدل OSI یا Open Systems Interconnection این فرایند پیچیده را به هفت بخش مستقل تقسیم میکند. سازمان بینالمللی استانداردسازی (ISO) این مدل مرجع را در سال ۱۹۸۴ در قالب استاندارد ISO 7498 منتشر کرد.
برای درک مدل OSI به زبان ساده، ارسال یک بسته پستی را تصور کنید. ابتدا محتوای بسته آماده میشود، سپس بستهبندی و آدرسگذاری انجام میگیرد و در نهایت بسته از مسیرهای مختلف به مقصد میرسد.
در شبکه نیز هر لایه مسئول بخشی از انتقال اطلاعات است. به همین دلیل، اگر مشکلی در ارتباط ایجاد شود، میتوان بررسی کرد که اختلال مربوط به کدام بخش است.
نظر سایت What is the OSI Model راجب مدل OSI چیست؟ را بررسی میکنیم.
The OSI Model can be seen as a universal language for computer networking.
«مدل OSI را میتوان زبانی جهانی برای شبکههای کامپیوتری دانست.»
مدل OSI با هدف ایجاد چارچوبی مشترک برای توصیف ارتباطات شبکه توسعه یافت.
مهمترین مزایای آن عبارتاند از:
البته سازگاری واقعی تجهیزات به پیادهسازی استانداردها و پروتکلهای مشترک وابسته است؛ خود مدل OSI بهتنهایی این سازگاری را تضمین نمیکند.

اگر میخواهید بدانید ترتیب لایههای مدل OSI چیست؟ باید از پایینترین لایه یعنی Physical شروع کنید و تا بالاترین لایه یعنی Application پیش بروید. هر لایه خدمات مشخصی به لایه بالاتر ارائه میدهد و از خدمات لایه پایینتر استفاده میکند.
جدول زیر نام، شماره و وظیفه هر لایه را نشان میدهد.
| شماره | نام لایه | وظیفه اصلی | نمونه |
|---|---|---|---|
| ۷ | Application | خدمات شبکه برای برنامهها | HTTP، DNS |
| ۶ | Presentation | تبدیل قالب و نمایش داده | رمزگذاری، کدگذاری |
| ۵ | Session | مدیریت نشستهای ارتباطی | کنترل نشست |
| ۴ | Transport | انتقال انتهابهانتها | TCP، UDP |
| ۳ | Network | آدرسدهی و مسیریابی | IP، روتر |
| ۲ | Data Link | انتقال فریم در لینک محلی | Ethernet، MAC |
| ۱ | Physical | انتقال بیتها بهصورت سیگنال | کابل، فیبر نوری |
لایه Physical پایینترین سطح مدل OSI است و وظیفه انتقال بیتهای صفر و یک را از طریق بستر فیزیکی ارتباط بر عهده دارد. این انتقال میتواند از طریق کابل مسی، فیبر نوری یا امواج رادیویی انجام شود.
برای مثال، زمانی که کامپیوتر با کابل شبکه به مودم متصل میشود، سیگنالهای الکتریکی اطلاعات را منتقل میکنند. در شبکههای فیبر نوری، انتقال اطلاعات با سیگنالهای نوری انجام میشود.
مهمترین موارد مرتبط با این لایه شامل کابل شبکه، کانکتورها، هاب و بخش فیزیکی رابط شبکه است.
مثال کاربردی: اگر کابل شبکه آسیب دیده باشد یا اتصال فیزیکی برقرار نشود، بررسی لایه اول یکی از اولین اقدامات عیبیابی است.
لایه Data Link دادهها را در قالب فریم سازماندهی میکند و انتقال آنها را روی یک لینک ارتباطی مدیریت میکند.
این لایه از آدرس MAC برای شناسایی رابطهای شبکه در ارتباطات محلی استفاده میکند.
وظایف مهم آن عبارتاند از:
مثال کاربردی: وقتی دو کامپیوتر در یک شبکه محلی اطلاعات ردوبدل میکنند، سوئیچ با استفاده از اطلاعات فریم و جدول MAC خود، فریم را به سمت پورت مناسب هدایت میکند.
لایه Network مسئول انتقال بستههای اطلاعاتی بین شبکههای مختلف است. این لایه از آدرسهای منطقی مانند IPv4 و IPv6 استفاده میکند تا مقصد بسته مشخص شود.
روترها با بررسی اطلاعات مسیریابی تصمیم میگیرند بستهها از کدام مسیر به مقصد بعدی ارسال شوند. برای مثال، وقتی به وبسایتی متصل میشوید که سرور آن در کشور دیگری قرار دارد، بستههای اطلاعاتی ممکن است از چندین روتر عبور کنند.
یکی از ابزارهای رایج برای بررسی دسترسی در سطح IP دستور ping است.
ping 8.8.8.8این دستور پیام ICMP Echo Request ارسال میکند و در صورت دریافت پاسخ، اطلاعاتی درباره دسترسی و زمان رفتوبرگشت ارائه میدهد. البته پاسخ ندادن به Ping همیشه به معنای قطعی شبکه نیست؛ ممکن است مقصد یا فایروال پیامهای ICMP را مسدود کرده باشد.
وظیفه لایه چهارم مدل OSI این لایه مسئول ارتباط انتهابهانتها بین برنامهها و استفاده از شماره پورت برای تفکیک جریانهای ارتباطی است.
دو پروتکل مهم در این لایه TCP و UDP هستند.
TCP (Transmission Control Protocol) یک پروتکل اتصالگراست که قابلیتهایی مانند ترتیبدهی دادهها، ارسال مجدد اطلاعات ازدسترفته و کنترل جریان دارد.
UDP (User Datagram Protocol) پروتکلی بدون اتصال است که سربار کمتری دارد، اما بهخودیخود تحویل یا ترتیب دریافت دادهها را تضمین نمیکند.
| ویژگی | TCP | UDP |
|---|---|---|
| نوع ارتباط | اتصالگرا | بدون اتصال |
| تضمین ترتیب داده | دارد | ندارد |
| ارسال مجدد داخلی | دارد | ندارد |
| سربار پروتکل | بیشتر | کمتر |
| کاربرد رایج | وب مبتنی بر HTTP/1.1 و HTTP/2، انتقال فایل | DNS، تماس صوتی، بازی آنلاین، QUIC |
نکته مهم این است که HTTP/3 از QUIC روی UDP استفاده میکند؛ بنابراین نمیتوان گفت تمام ارتباطات وب الزاماً بر پایه TCP هستند.
اگر سؤال شما این است که وظیفه لایه Session در مدل OSI چیست؟ پاسخ، مدیریت نشستهای منطقی ارتباط میان برنامههاست. این لایه در مدل مرجع برای ایجاد، هماهنگسازی، نگهداری و پایاندادن به نشستها تعریف شده است.
برای مثال، در یک ارتباط طولانی میان دو برنامه، مدیریت وضعیت نشست میتواند به هماهنگی عملیات کمک کند. همچنین مفهوم نقاط همگامسازی در این لایه مطرح میشود.
بااینحال، در شبکههای امروزی بسیاری از این قابلیتها در پروتکلهای دیگر یا خود برنامهها پیادهسازی میشوند. برای نمونه، ادامه دانلود یک فایل پس از قطع ارتباط معمولاً به پشتیبانی سرور، قابلیت HTTP Range و نرمافزار دانلود بستگی دارد؛ نه صرفاً لایه Session.
لایه Presentation وظیفه دارد دادهها را به شکلی تبدیل کند که سیستم دریافتکننده بتواند آنها را تفسیر کند.
این لایه را میتوان مترجم ارتباطات شبکه دانست.
سه مفهوم اصلی مرتبط با آن عبارتاند از:
برای مثال، کدگذاری متن با UTF-8 و پردازش قالبهای مختلف داده را میتوان از نظر مفهومی به این لایه مرتبط دانست.
TLS نیز در آموزش مدل OSI معمولاً به لایه نمایش نسبت داده میشود، اما در معماری واقعی اینترنت یک لایه مستقل OSI نیست و جایگاه آن به نحوه پیادهسازی بستگی دارد.
لایه Application بالاترین لایه مدل OSI است و خدمات شبکه موردنیاز برنامهها را فراهم میکند. این لایه خودِ مرورگر یا نرمافزار نیست، بلکه شامل پروتکلها و قابلیتهایی است که برنامهها برای ارتباط از آنها استفاده میکنند.
مهمترین پروتکلهای این لایه عبارتاند از:
| پروتکل | کاربرد |
|---|---|
| HTTP | تبادل اطلاعات وب |
| HTTPS | ارتباط امن وب با استفاده از HTTP و TLS |
| DNS | تبدیل نام دامنه به اطلاعاتی مانند آدرس IP |
| SMTP | ارسال ایمیل |
| FTP | انتقال فایل |
مثال کاربردی: وقتی آدرس یک وبسایت را در مرورگر وارد میکنید، مرورگر از خدماتی مانند DNS و HTTP برای پیدا کردن سرور و دریافت محتوای سایت استفاده میکند.

برای اینکه عملکرد مدل OSI چیست؟ را بهتر درک کنید، تصور کنید در مرورگر خود آدرس یک سایت را وارد کردهاید.
در توضیح مفهومی هفتلایه، مراحل ارتباط به شکل زیر است:
در سمت گیرنده، پردازش دادهها در جهت معکوس انجام میشود.
به فرایند اضافهشدن اطلاعات کنترلی لایهها هنگام ارسال، Encapsulation یا کپسولهسازی گفته میشود. فرایند بررسی و برداشتن این اطلاعات در سمت گیرنده نیز Decapsulation نام دارد.
این ترتیب، توضیحی آموزشی از مدل OSI است؛ در پیادهسازی واقعی TCP/IP، همه هفت لایه الزاماً به شکل اجزای نرمافزاری مستقل وجود ندارند.
یکی از مهمترین مباحث آموزش شبکه، شناخت تفاوت مدل OSI و TCP/IP است. مدل OSI یک چارچوب مرجع هفتلایه محسوب میشود، درحالیکه مدل TCP/IP برای توصیف مجموعه پروتکلهایی به کار میرود که ارتباطات اینترنت امروزی بر پایه آنها انجام میشود.
| ویژگی | OSI | TCP/IP |
|---|---|---|
| تعداد لایهها | ۷ | معمولاً ۴ |
| ماهیت | مدل مرجع مفهومی | مدل مبتنی بر مجموعه پروتکلهای اینترنت |
| لایه کاربرد | Application | Application |
| لایه نمایش و نشست | مستقل در مدل | معمولاً در Application ادغام میشوند |
| لایه انتقال | Transport | Transport |
| لایه شبکه | Network | Internet |
| لایههای پایین | Physical و Data Link | Network Access |
| کاربرد اصلی | آموزش، طراحی و عیبیابی | ارتباطات عملی اینترنت |
در برخی منابع آموزشی، مدل TCP/IP بهصورت پنجلایه نمایش داده میشود؛ در این حالت لایه دسترسی شبکه به دو بخش فیزیکی و پیوند داده تقسیم میشود. بنابراین OSI و TCP/IP دو فناوری رقیب برای انتخاب اینترنت نیستند، بلکه دو روش متفاوت برای توصیف ارتباطات شبکه محسوب میشوند.
اگر بخواهیم بدانیم مهمترین کاربرد عملی مدل OSI چیست؟ پاسخ، عیبیابی ساختاریافته مشکلات شبکه است. فرض کنید لپتاپ به وایفای متصل است، اما هیچ وبسایتی باز نمیشود. بهجای تغییر تصادفی تنظیمات مودم، میتوانید از پایینترین لایه شروع کنید.
| لایه | اقدام عیبیابی | مشکل احتمالی |
|---|---|---|
| ۱ | بررسی کابل، سیگنال و اتصال | قطع ارتباط فیزیکی |
| ۲ | بررسی اتصال محلی و وضعیت Wi-Fi | اختلال ارتباط محلی |
| ۳ | بررسی IP، Gateway و Ping | مشکل آدرسدهی یا مسیریابی |
| ۴ | آزمایش اتصال به پورت مقصد | مسدود بودن پورت یا اختلال انتقال |
| ۵ | بررسی وضعیت نشست برنامه | اختلال نشست منطقی |
| ۶ | بررسی خطاهای TLS و گواهی | مشکل رمزگذاری یا قالب داده |
| ۷ | بررسی DNS، HTTP و مرورگر | خطای نام دامنه یا سرویس وب |
ابتدا بررسی کنید دستگاه آدرس IP معتبر دریافت کرده باشد. سپس اتصال به دروازه پیشفرض (Default Gateway) را آزمایش کنید. در مرحله بعد میتوانید با اجرای دستور زیر، وضعیت پاسخدهی یک مقصد عمومی را بررسی کنید:
ping 1.1.1.1اگر مقصد پاسخ میدهد اما وبسایتها با نام دامنه باز نمیشوند، بررسی DNS منطقی است.
در ویندوز میتوانید دستور زیر را اجرا کنید:
nslookup example.comاین دستور اطلاعات مربوط به تبدیل نام دامنه را نمایش میدهد. اگر DNS درست کار میکند اما همچنان سایت باز نمیشود، باید اتصال HTTPS، وضعیت سرور، تنظیمات مرورگر و احتمال مسدود بودن ارتباط را بررسی کنید.
این روش کمک میکند علت مشکل را دقیقتر محدود کنید؛ هرچند همیشه لازم نیست تمام هفت لایه به ترتیب بررسی شوند.
یکی از موضوعاتی که هنگام یادگیری مدل OSI چیست؟ اهمیت دارد، شناخت واحد داده یا PDU در هر لایه است. PDU مخفف Protocol Data Unit است و به واحد اطلاعاتی گفته میشود که در یک لایه پردازش میشود.
| لایه | واحد داده رایج |
|---|---|
| Application | Data |
| Presentation | Data |
| Session | Data |
| Transport | Segment در TCP، Datagram در UDP |
| Network | Packet |
| Data Link | Frame |
| Physical | Bit |
برای مثال، اطلاعات یک درخواست وب هنگام عبور از پشته پروتکل، همراه با سرآیندهای مختلف بستهبندی میشوند. در نتیجه، آنچه در لایه شبکه Packet نامیده میشود، هنگام انتقال روی اترنت درون یک Frame قرار میگیرد.
شناخت این تفاوت بهخصوص هنگام کار با ابزارهای تحلیل ترافیک مانند Wireshark کاربرد دارد.
هنگام یادگیری اینکه مدل OSI چیست؟ ممکن است چند تصور اشتباه ایجاد شود.
اشتباه اول: اینترنت دقیقاً با هفت لایه OSI کار میکند.
در واقع اینترنت امروزی بر مجموعه پروتکلهای TCP/IP متکی است و مرزبندی هفتلایه OSI بیشتر برای تحلیل و آموزش استفاده میشود.
اشتباه دوم: UDP همیشه سریعتر از TCP است.
UDP سربار پروتکلی کمتری دارد، اما سرعت و تأخیر واقعی به عوامل دیگری مانند شرایط شبکه، پیادهسازی برنامه و مدیریت ازدحام بستگی دارد.
اشتباه سوم: تمام سوئیچها فقط در لایه دوم فعالیت میکنند.
سوئیچهای معمولی اترنت در لایه دوم کار میکنند، اما سوئیچهای لایه سوم قابلیت مسیریابی IP نیز دارند.
اشتباه چهارم: اگر Ping موفق باشد، اینترنت کاملاً سالم است.
Ping فقط اطلاعات محدودی درباره دسترسی ICMP و زمان پاسخ ارائه میکند. ممکن است Ping موفق باشد، اما DNS، HTTPS یا یک برنامه مشخص همچنان مشکل داشته باشد.

برای درک ارتباط امنیت با مدل OSI چیست؟ باید بدانیم تهدیدهای شبکه در سطوح مختلف رخ میدهند. برای مثال، حملات مبتنی بر جعل ARP میتوانند ارتباطات محلی را درگیر کنند، حملات حجمی در لایههای شبکه و انتقال اتفاق میافتند و برخی حملات HTTP مستقیماً سرویسهای لایه کاربرد را هدف میگیرند.
فایروالها، سیستمهای تشخیص نفوذ و ابزارهای امنیتی بسته به طراحی خود میتوانند اطلاعات مربوط به یک یا چند لایه را بررسی کنند. به همین دلیل، تقسیمبندی OSI به کارشناسان امنیت کمک میکند محل وقوع تهدید و نوع کنترل امنیتی مناسب را بهتر تشخیص دهند.
در بررسی کاربرد مدل OSI چیست؟ میتوان به فناوریهای مختلف اتصال اینترنت نیز اشاره کرد. برای مثال، در اینترنت فیبر نوری ماهاننت، سیگنالهای نوری از بستر فیبر عبور میکنند. این موضوع به بخش فیزیکی ارتباط مربوط است.
در مقابل، در اینترنت TD-LTE، ارتباط رادیویی میان تجهیزات مشترک و شبکه اپراتور برقرار میشود. با وجود تفاوت این بسترها، در هر دو سرویس مفاهیمی مانند آدرس IP، مسیریابی و پروتکلهای انتقال همچنان اهمیت دارند.
بنابراین مدل OSI کمک میکند تفاوت مشکلات بستر ارتباطی با مشکلاتی مانند DNS، آدرسدهی IP یا اختلال یک برنامه را بهتر درک کنید.
شناخت مدل OSI به شما کمک میکند مشکلات شبکه را بهتر شناسایی کنید، اما انتخاب یک اینترنت مناسب هم اهمیت زیادی دارد. ماهاننت با ارائه اینترنت فیبر نوری برای سرعت بالا و اتصال پایدار و اینترنت TD-LTE برای دسترسی آسانتر و انعطافپذیر، پاسخگوی نیازهای مختلف کاربران است. با انتخاب سرویس متناسب با شرایط خود، تجربه بهتری از اتصال به اینترنت خواهید داشت.
در پاسخ نهایی به سؤال مدل OSI چیست؟ میتوان گفت OSI یک مدل مرجع هفتلایه برای توضیح ارتباطات شبکه است که از انتقال بیتها در لایه فیزیکی شروع میشود و تا خدمات شبکه برای برنامهها ادامه پیدا میکند.
این مدل جایگزین TCP/IP نیست، اما برای یادگیری مفاهیم شبکه، تحلیل پروتکلها، طراحی زیرساخت و عیبیابی ارتباطات ابزار ارزشمندی محسوب میشود. اگر تازه وارد حوزه شبکه شدهاید، یادگیری ترتیب هفت لایه و وظیفه هرکدام، پایه مناسبی برای درک مفاهیم پیشرفتهتر خواهد بود.
مقاله مفید : GPON چیست
مدل OSI چیست؟ یک سؤال پایه در آموزش شبکه است. OSI چارچوبی مفهومی است که وظایف ارتباطات شبکه را به هفت لایه مستقل تقسیم میکند.
این مدل شامل هفت لایه فیزیکی، پیوند داده، شبکه، انتقال، نشست، نمایش و کاربرد است.
لایه سوم مسئول آدرسدهی IP و مسیریابی بستهها بین شبکههاست. لایه چهارم وظایف ارتباط انتهابهانتها مانند تفکیک پورتها و انتقال داده با TCP یا UDP را بر عهده دارد.
نظرات کاربران